Правила профиля защиты
Как посмотреть, какие политики фильтрации настроены для вашего ресурса.
|
Защитный профиль создают и настраивают инженеры Servicepipe — отредактировать его самостоятельно нельзя. Если нужно изменить политику фильтрации, напишите нам: скорректируем правила под ваши пожелания. |
Что это
Правила профиля защиты — инструмент, показывающий, по какому набору правил система фильтрует трафик к вашим подсетям и IP-адресам во время DDoS-атак.
Например, вы увидите:
-
какие условия используются для проверки трафика (протокол, порт, размер пакета и другие параметры);
-
какое действие применяется к пакету, который совпал с условием (пропустить, сбросить или применить к соединению TCP- либо DNS-аутентификацию);
-
сколько трафика было отфильтровано с помощью конкретного правила.
Где находятся правила профиля защиты в UI
Перейдите в раздел Защита сети → Защитные профили. Напротив нужного профиля нажмите на многоточие (…) и выберите Правила профиля защиты.
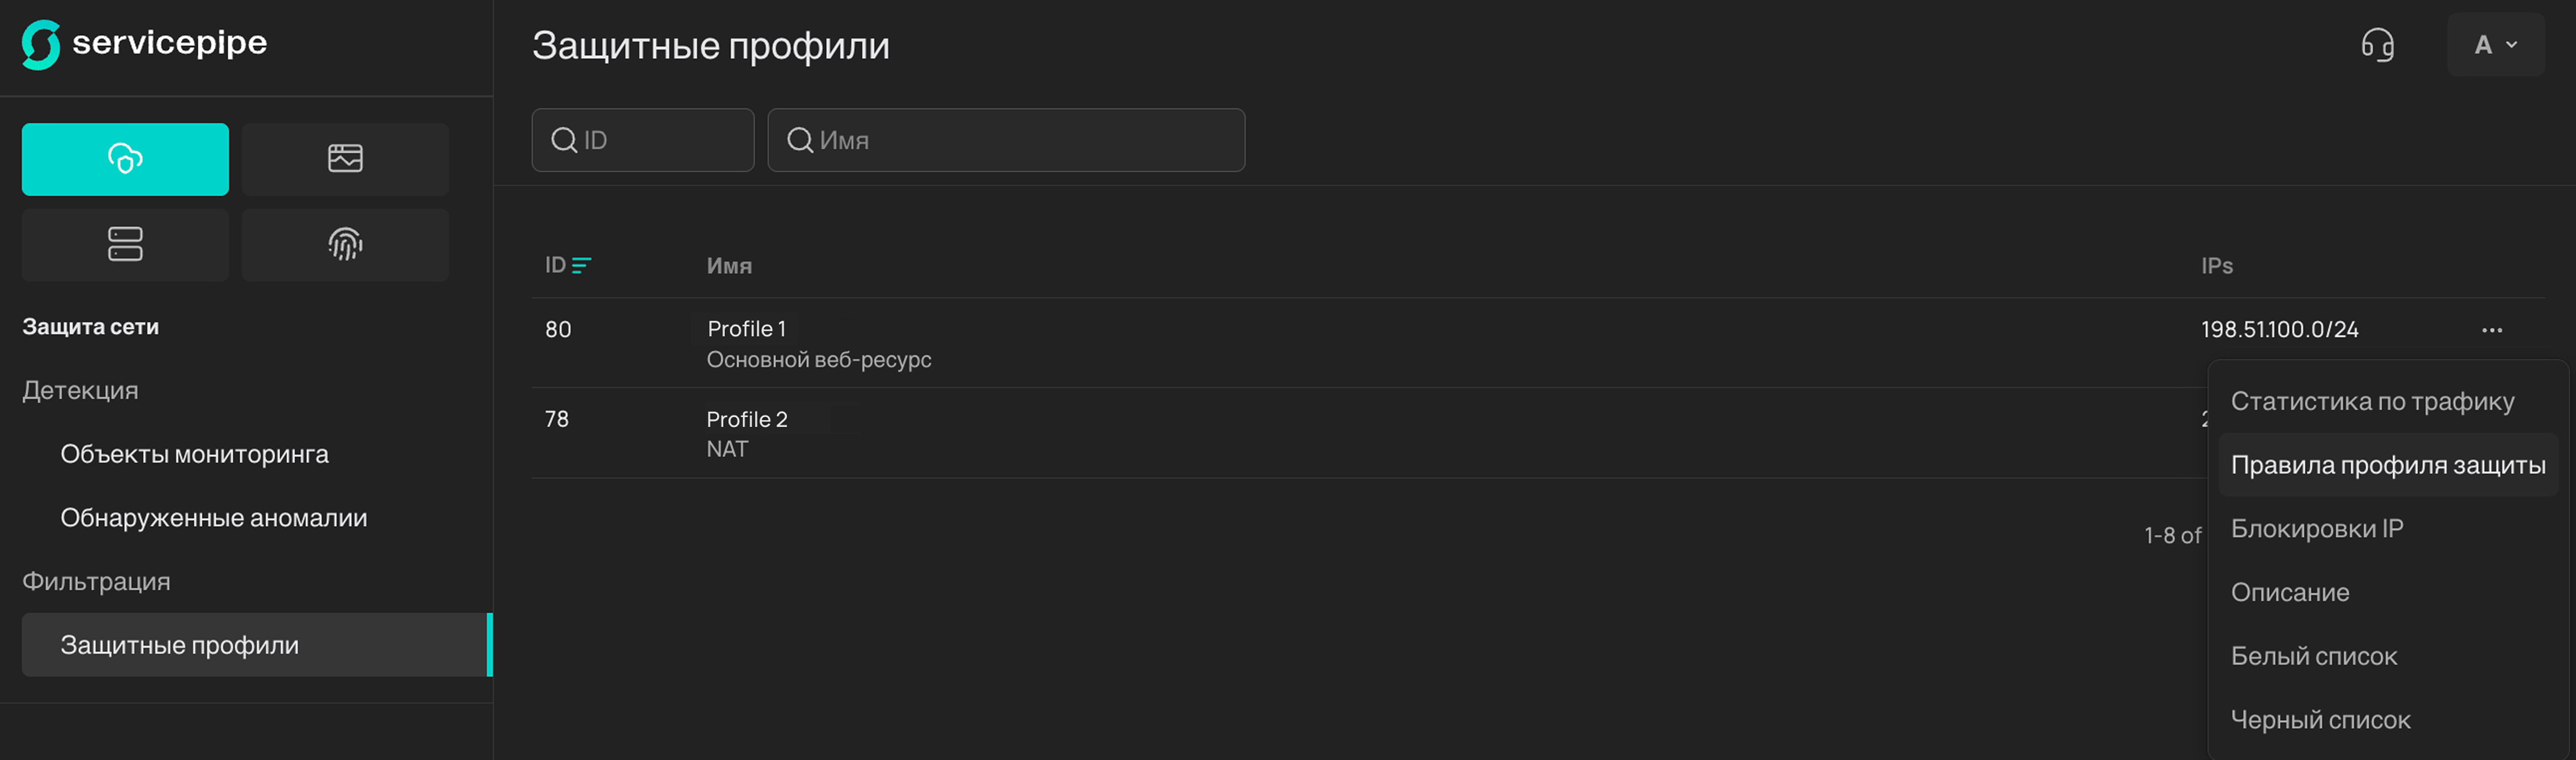
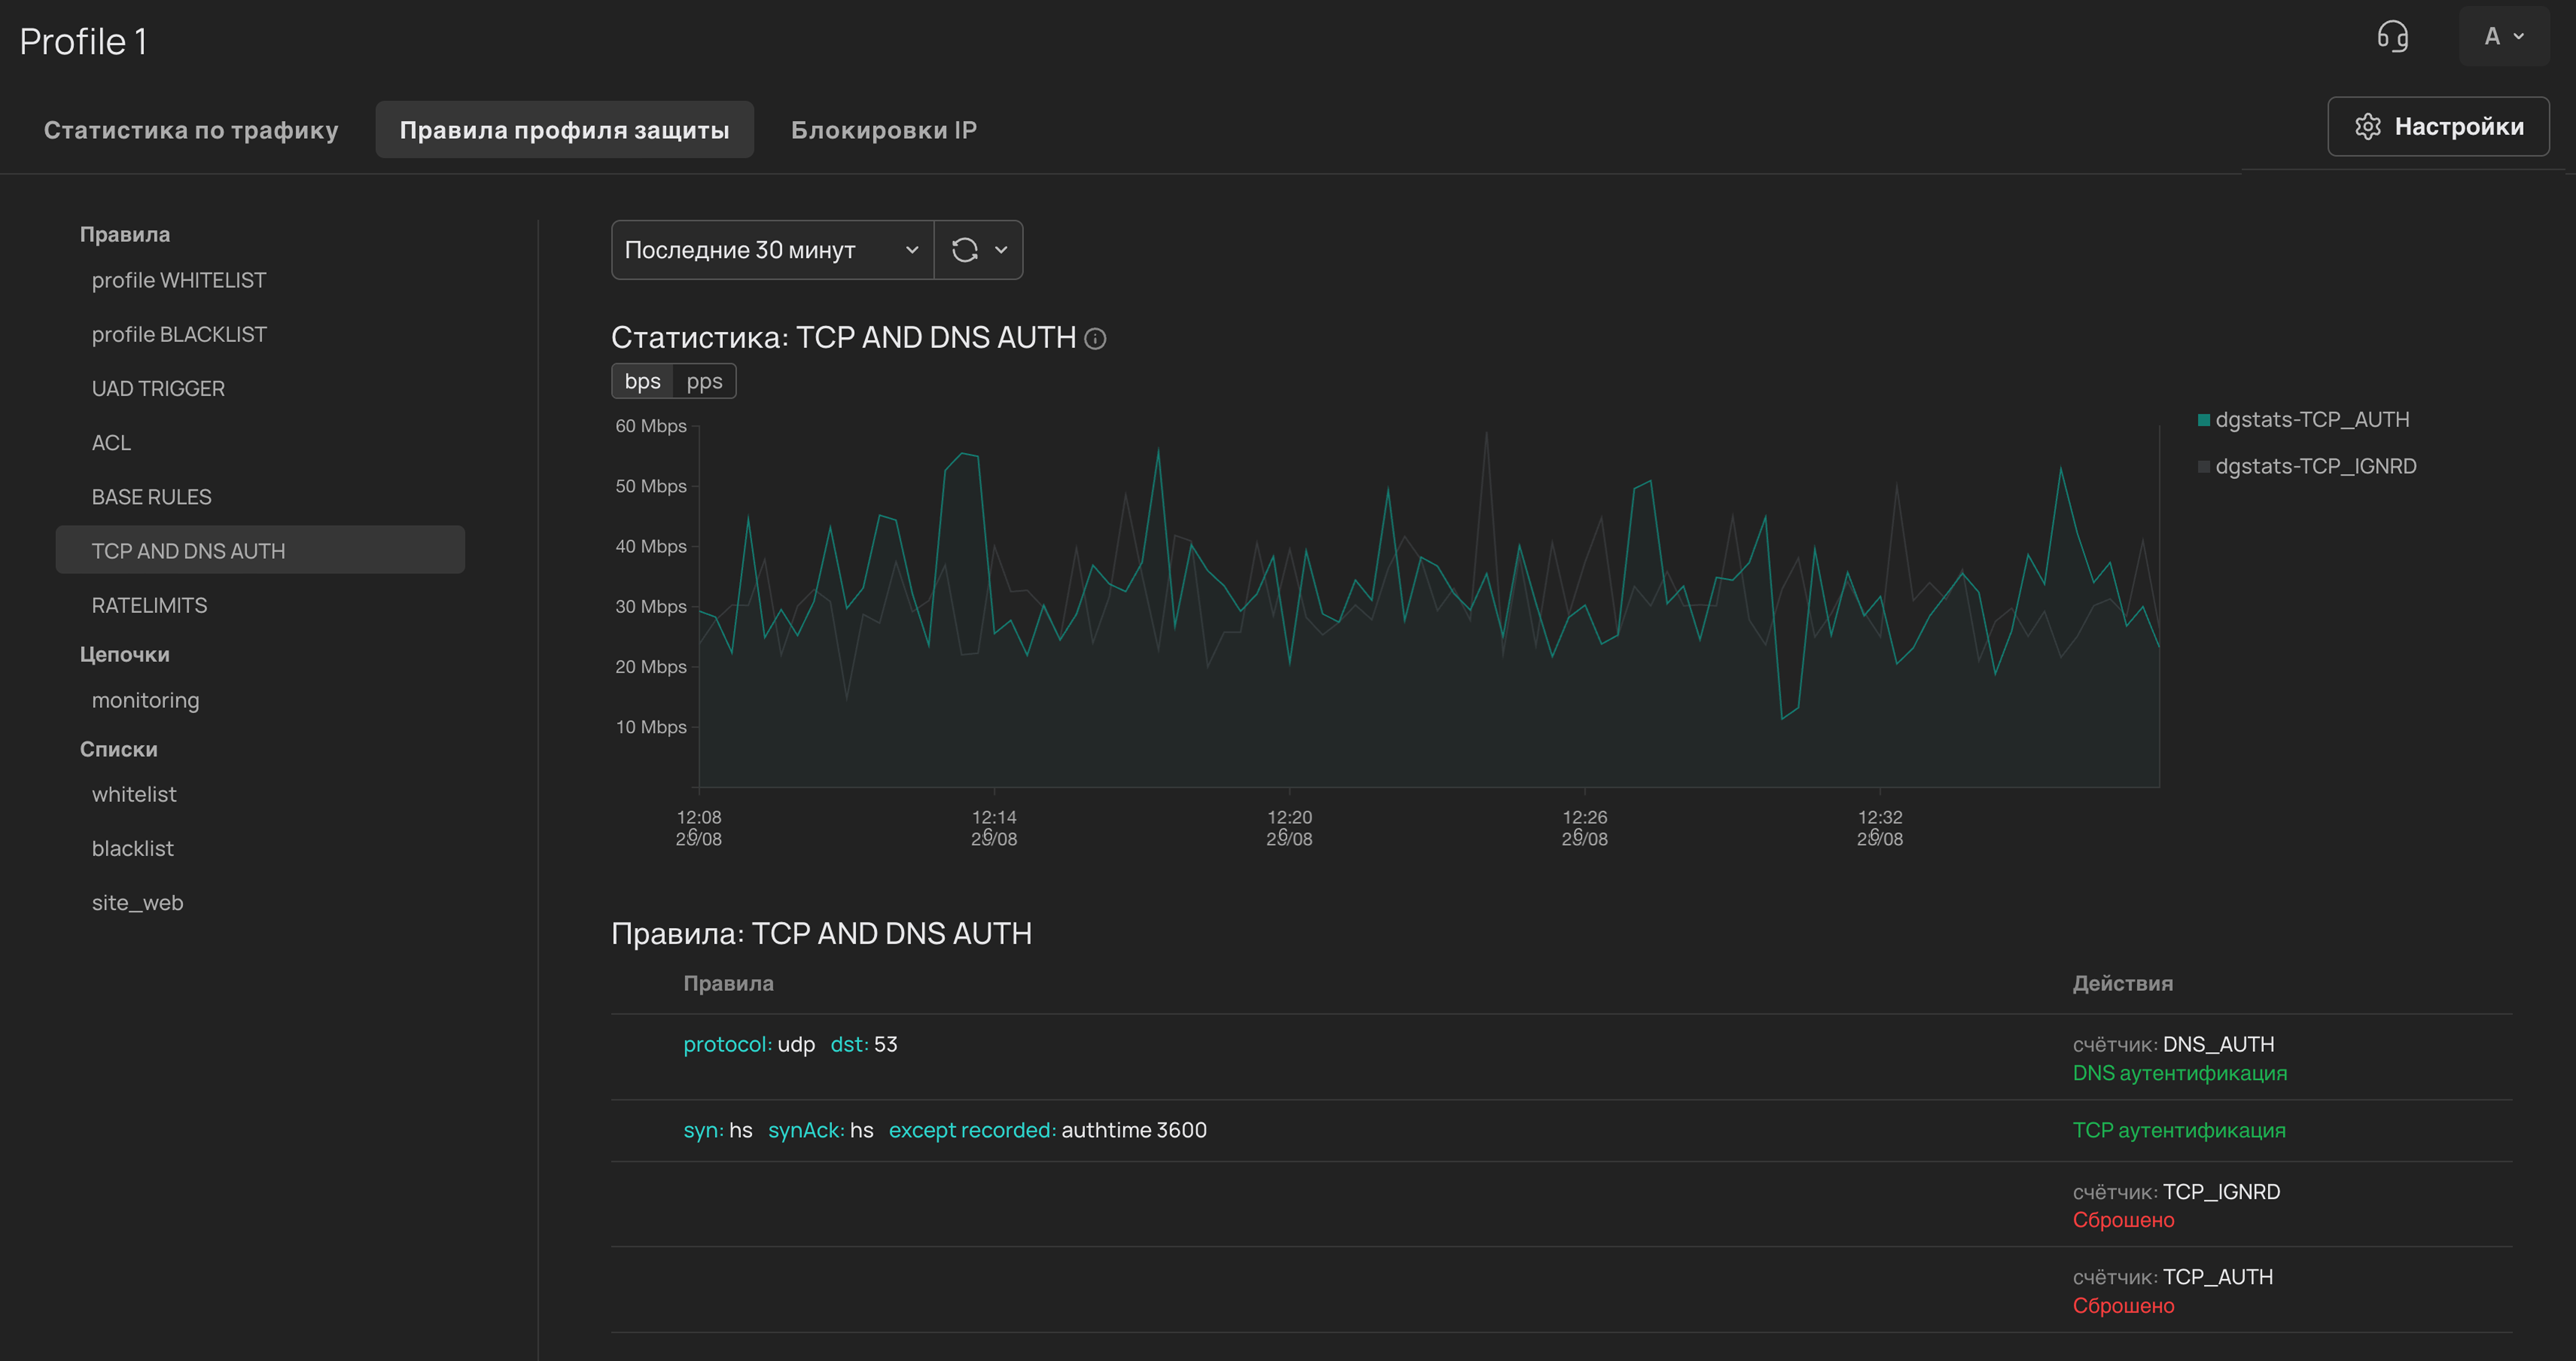
Вы увидите состав защитного профиля, разбитый на три категории:
-
Правила — группы правил, по которым система фильтрует большую часть вашего трафика.
-
Цепочки — дополнительные наборы правил, которые применяются в особых случаях.
-
Списки — списки IP-адресов и подсетей, для которых нужно применять особые правила фильтрации (примеры: чёрный список, белый список).
Подробное описание каждой категории приводим ниже.
Правила
Здесь вы увидите группы правил, по которым система фильтрует большую часть вашего трафика.
Виды групп правил
Каждая группа решает свою задачу: например, одна пропускает трафик с адресов из белого списка, а другая сбрасывает трафик, который превышает заданные лимиты.
Список групп зависит от состава вашего защитного профиля. Наши инженеры настраивают профиль индивидуально под каждого клиента: учитывают особенности вашего трафика и данные из опросника на подключение защиты. Поэтому названия групп, их состав и правила внутри могут отличаться от описания ниже.
Например, список групп может выглядеть так:
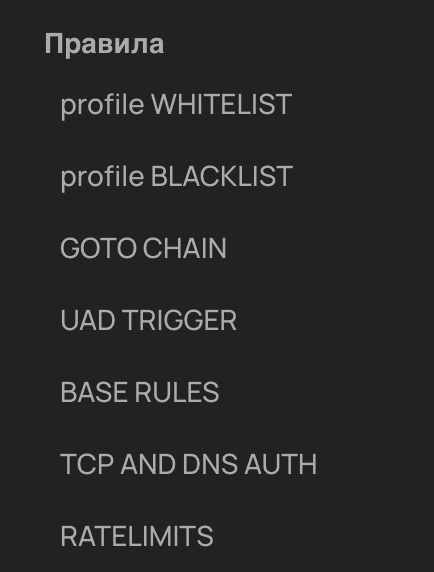
По клику на название группы вы увидите:
-
правила фильтрации, которые в неё входят;
-
графики: сколько трафика было отфильтровано конкретным правилом из этой группы.
Ниже — примеры групп и задач, которые они решают. Они помогут разобраться в логике фильтрации, даже если группы в вашем профиле называются иначе.
| Зачем нужна группа | Как работает | Пример правила | |||
|---|---|---|---|---|---|
WHITELIST |
Отключить фильтрацию трафика с доверенных адресов |
Проверяет, есть ли адрес источника в белом списке. Если есть, пакет пропускается к ресурсу без проверок. |
Пакет пришёл с адреса |
||
BLACKLIST |
Заблокировать трафик с адресов, которые не должны обращаться к вашему ресурсу |
Проверяет, есть ли адрес источника в чёрном списке. Если есть, пакет сбрасывается. |
Пакет пришёл с адреса |
||
GOTO CHAIN |
Отправить трафик на фильтрацию в цепочку |
Проверяет трафик по заданным условиям и перенаправляет подходящие пакеты в указанную цепочку. Если условий нет, в цепочку перенаправляется весь трафик, дошедший до этой группы. |
Пакет не был обработан группами WHITELIST и BLACKLIST → перенаправить в цепочку |
||
UAD TRIGGER |
Защитить ресурс от ботнетов |
|
С адресов из списка ботнетов поступает больше 7000 пакетов в секунду → перенаправить на проверку в цепочку |
||
ACL |
Отбросить нецелевой трафик |
ACL (Access Control List, список управления доступом) мы формируем по данным из опросника на подключение. В нём вы указываете:
Трафик, который не подходит под эту карту, сбрасывается: по другим протоколам и портам ресурс не ждёт взаимодействия. |
На адрес веб-сервера |
||
BASE RULES |
Отсечь типовые L3/L4-атаки и некорректный трафик |
Проверяет трафик на типовые признаки нелегитимной или аномальной активности: например, фрагментацию, некорректные параметры пакетов и признаки flood- и amplification-атак. |
Пришёл фрагментированный пакет → сбросить |
||
TCP AND DNS AUTH |
Отсечь трафик от источников, которые не могут пройти аутентификацию |
Отправляет трафик на TCP- или DNS-аутентификацию. Источник, прошедший проверку, система запоминает на определённое время и не проверяет повторно. Трафик от источника, не прошедшего проверку, сбрасывается. |
Пришёл UDP-пакет на порт 53 → отправить на DNS-аутентификацию |
||
RATELIMITS |
Ограничить трафик, который превышает заданные лимиты |
Контролирует скорость или объём трафика. Лимит может считаться:
При превышении лимита пакет сбрасывается, а IP источника может временно блокироваться. |
Установлен лимит в 2000 UDP-пакетов в секунду с одного IP. |
Система проверяет каждый пакет по группам сверху вниз, в том порядке, в котором они отображаются в UI.
Если две группы конфликтуют, применяется та, которая сработала первой. Например, если группа WHITELIST стоит выше RATELIMITS, трафик с адресов из белого списка будет пропущен — даже если он превышает лимит.
Состав правил
В таблице вы увидите правила, по которым система фильтрует трафик.
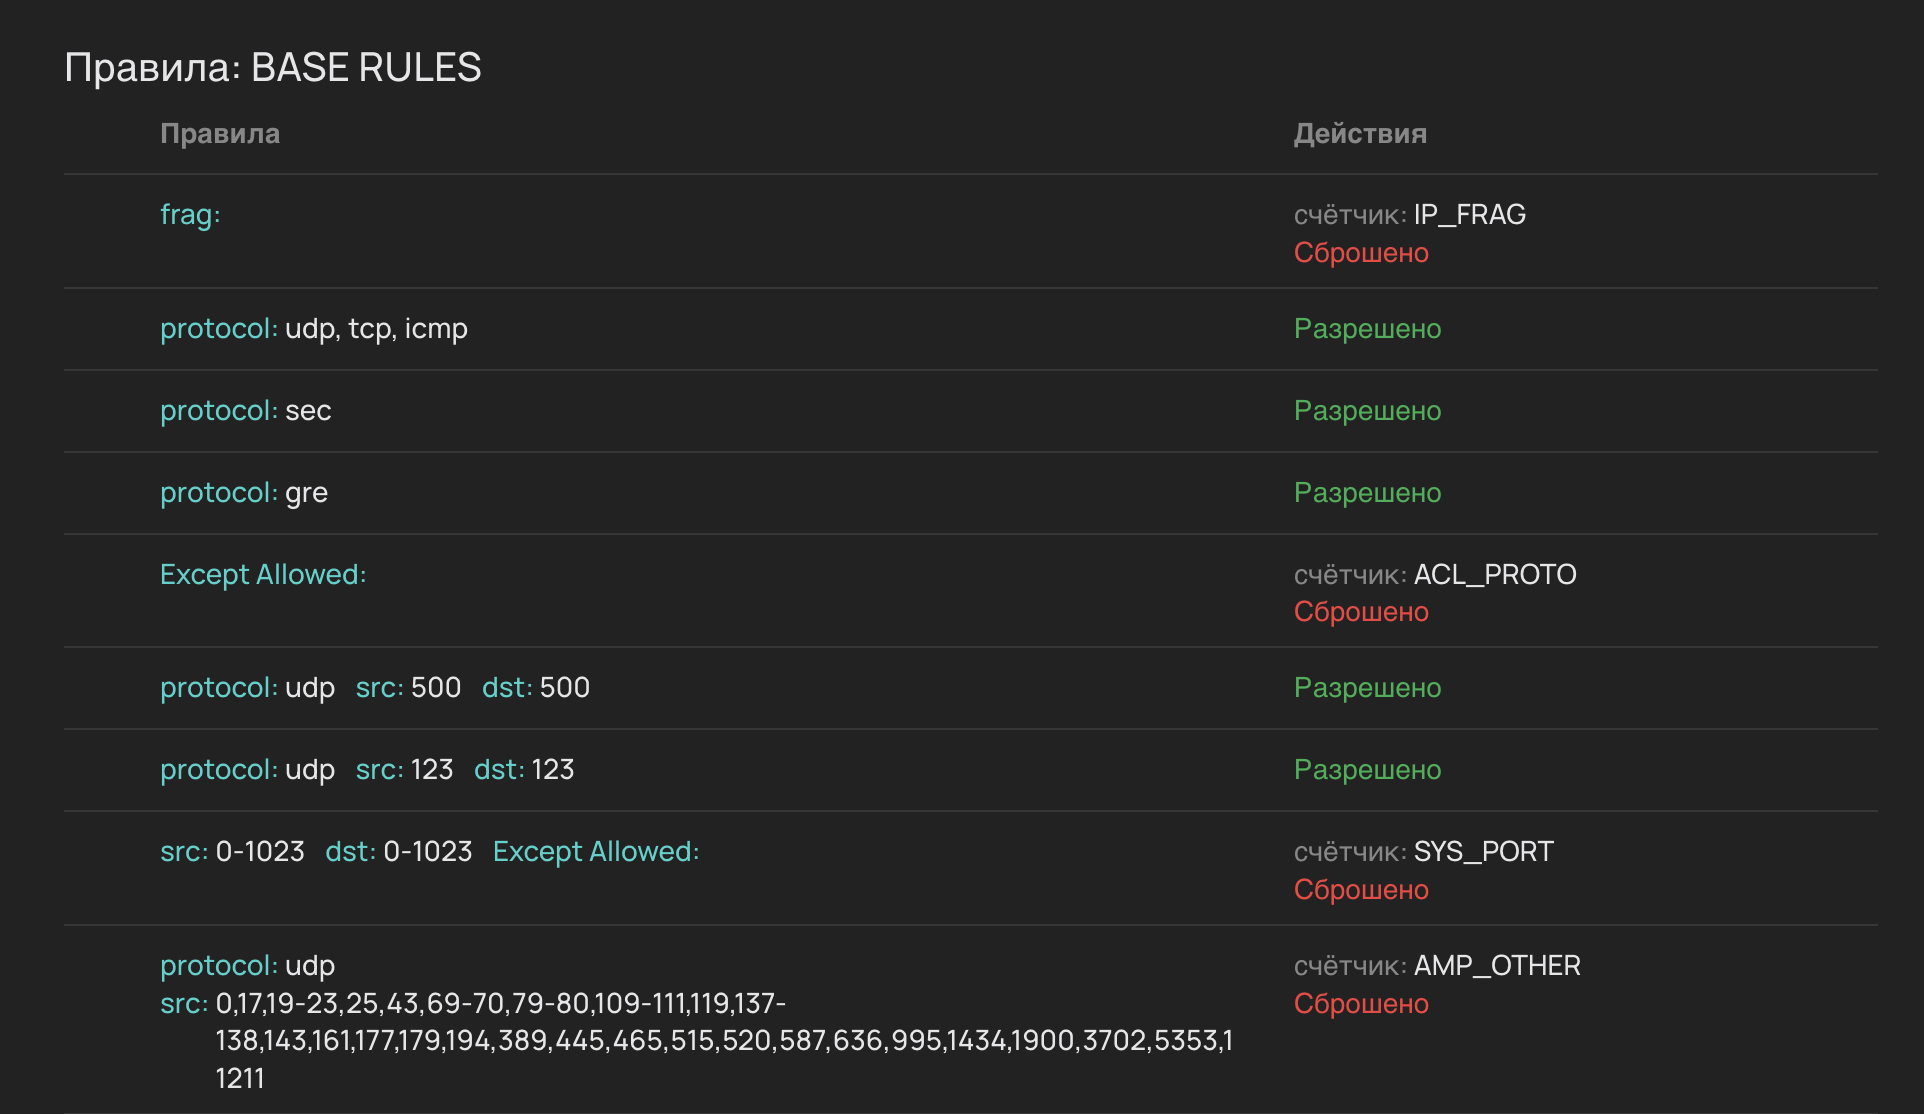
Каждое правило состоит из двух частей:
Например, строку frag:, счётчик: IP_FRAG, Сброшено нужно читать так: если входящий IP-пакет фрагментирован, то поставить ему метку IP_FRAG и сбросить.
Что такое метка?
Метка — условное обозначение, с помощью которого можно понять, по какому правилу был отфильтрован пакет.
Пример: к правилу, которое сбрасывает фрагментированные IP-пакеты, привязана метка IP_FRAG. Когда приходит такой пакет, система сбрасывает его и добавляет в статистику информацию: +1 пакет с меткой IP_FRAG.
На основе собранных данных система формирует графики статистики. Они покажут, какой объём трафика получил конкретную метку — то есть был отфильтрован конкретным правилом.
|
Метка не всегда означает блокировку трафика. Есть метки-исключения, например:
Трафик обычных пользователей (не из белого списка), который система пропустила на ваш ресурс, отдельной меткой не помечается. |
Расшифровку меток читайте в статье Статистика по трафику защитного профиля.
Некоторые правила работают в связке, например:
| Правила | Действия |
|---|---|
icmp: echo_reply |
Разрешено |
icmp: echo_request |
Разрешено |
protocol: icmp Except Allowed |
счётчик: ACL_ICMP Сброшено |
Эти правила совместно фильтруют ICMP-пакеты. Сначала система «разрешает» ping-запросы (echo_request) и ping-ответы (echo_reply), а затем обрабатывает весь ICMP-трафик, который не был разрешён: помечает его меткой ACL_ICMP и сбрасывает.
|
Действие |
Одна строка таблицы может содержать группу связанных правил. В этом случае будет указано их количество — например, 5 rules. Такую строку можно раскрыть.
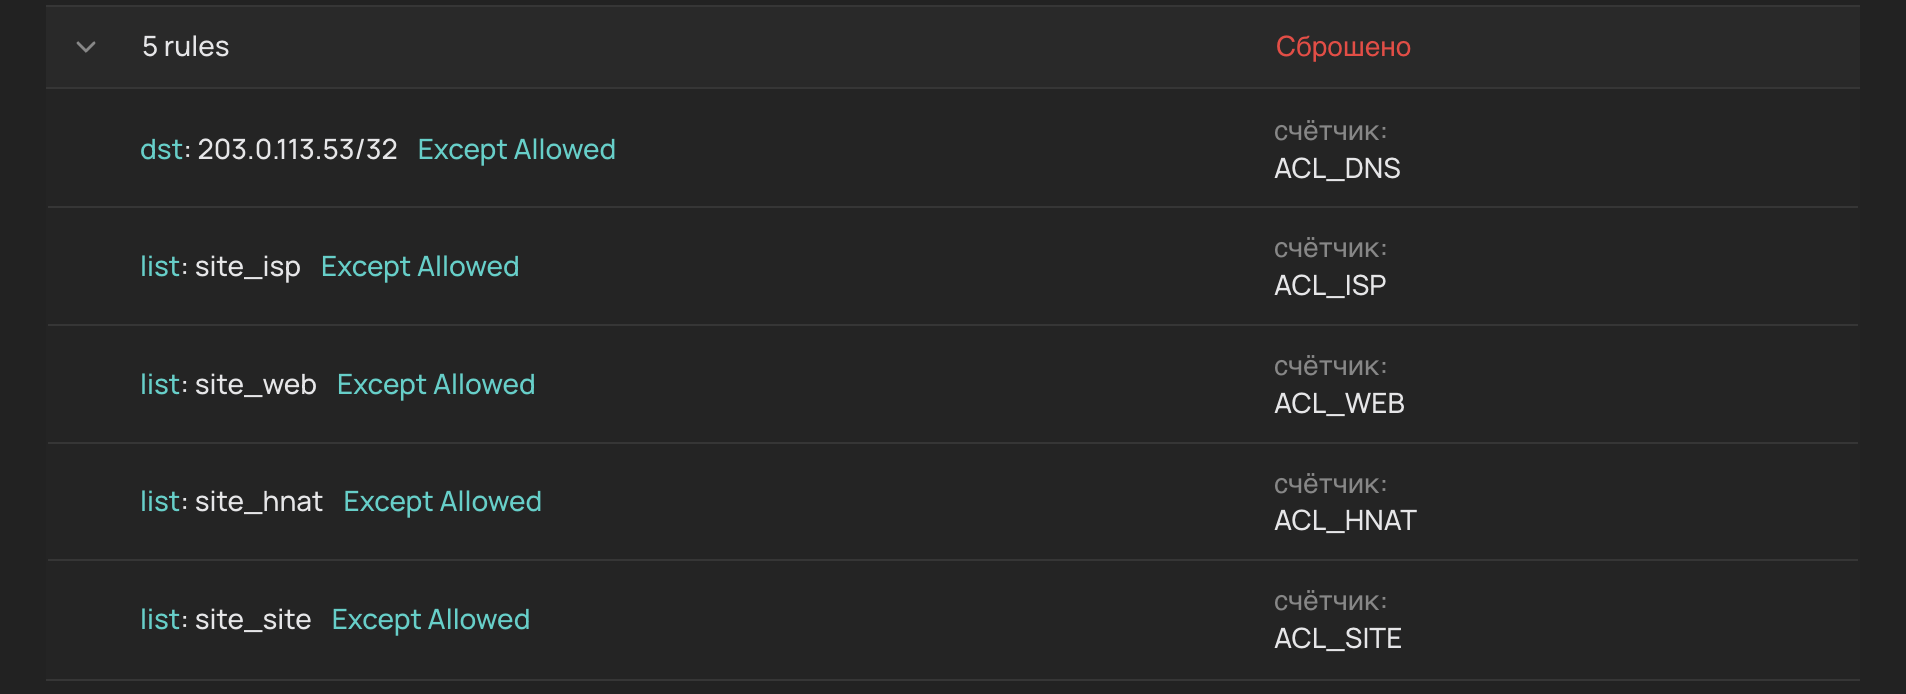
Виды условий
Условия обычно записываются в формате параметр: значение. Например, protocol: udp означает UDP-трафик. Если параметров несколько, правило применяется к трафику, который соответствует всем указанным значениям. Например: protocol: udp dst: 53 означает UDP-трафик на порт назначения 53.
Ниже таблица с возможными условиями.
| Условие | Что значит | Примеры / возможные значения |
|---|---|---|
list |
Список, который использует правило |
|
src |
IP или порт, откуда пришёл трафик |
|
dst |
IP или порт, на который пришёл трафик |
|
port |
Порт источника или назначения — правило не учитывает направление |
|
protocol |
Протокол пакета |
Один протокол ( |
len |
Размер пакета в байтах |
|
Кроме <условие> |
Весь трафик, кроме подходящего под указанное условие |
|
frag |
Фрагментированный IP-пакет |
|
tcpflags |
Флаги, установленные в TCP-пакете |
Возможные значения:
Запись флагов в правиле может включать один флаг (
|
icmp |
Тип ICMP-сообщения |
|
Except Allowed |
Весь трафик, кроме разрешённого правилами выше |
|
bps |
Порог по объёму трафика, бит в секунду |
|
pps |
Порог по количеству пакетов, пакетов в секунду |
|
limitType |
Как система применяет лимит |
|
syn |
Как система проверяет источник, когда приходит TCP-пакет с флагом SYN |
|
synAck |
Как система проверяет источник, когда приходит TCP-пакет с флагами SYN-ACK |
|
except recorded |
Источник, который недавно прошёл TCP- или DNS-аутентификацию, повторно не проверяется. Рядом отображается authtime — сколько секунд система его помнит. |
|
asn |
Номер автономной системы, которой принадлежит IP-адрес источника |
|
geoip |
Страна или континент, к которым относится IP-адрес источника |
|
seq |
Последовательность байт в содержимом пакета |
|
Виды действий
Здесь указано, что система сделает с трафиком, если правило сработает. Например, разрешит или сбросит пакет, отправит его на аутентификацию или перенаправит в другую цепочку.
| Действие | Что происходит с трафиком |
|---|---|
Принято |
Пакет пропускается к вашему ресурсу |
Сброшено |
Пакет отбрасывается |
Разрешено |
Пакет помечается как разрешённый и продолжает проходить проверку по следующим правилам Эта отметка используется в правилах с Например, первым правилом можно пометить TCP-трафик как разрешённый, а следующим — сбросить все пакеты, кроме уже разрешённых TCP-пакетов. |
Перенаправление в <название цепочки> |
Пакет передаётся в цепочку, название которой указано в действии, и проходит проверку по её правилам |
TCP аутентификация |
TCP-трафик отправляется на дополнительную проверку — TCP-аутентификацию |
DNS аутентификация |
DNS-трафик отправляется на дополнительную проверку — DNS-аутентификацию |
Временная блокировка на N sec. |
Адрес источника временно блокируется на указанное время |
Запись источника |
Адрес источника запоминается системой. Само по себе действие ничего не делает с трафиком — оно нужно, чтобы правила узнали источник трафика. Например, источник прошёл TCP-аутентификацию: его адрес записывается, и пока запись действует, проходить аутентификацию заново он не будет. Рядом с действием может отображаться срок хранения записи. Например, «Запись источника на N sec». |
Запись источника и сброс |
Адрес источника запоминается, а текущий пакет сбрасывается |
Ограничение полосы |
Трафик сбрасывается, если превысил установленный лимит. Лимиты задают условия |
Графики статистики
Графики покажут, сколько трафика было отфильтровано конкретными правилами. Данные можно смотреть в двух единицах измерения: бит/с (bps) и пакет/с (pps).
|
Графики строятся только по правилам, к которым привязаны метки. Если у правила нет метки, трафик по нему здесь не отображается. |
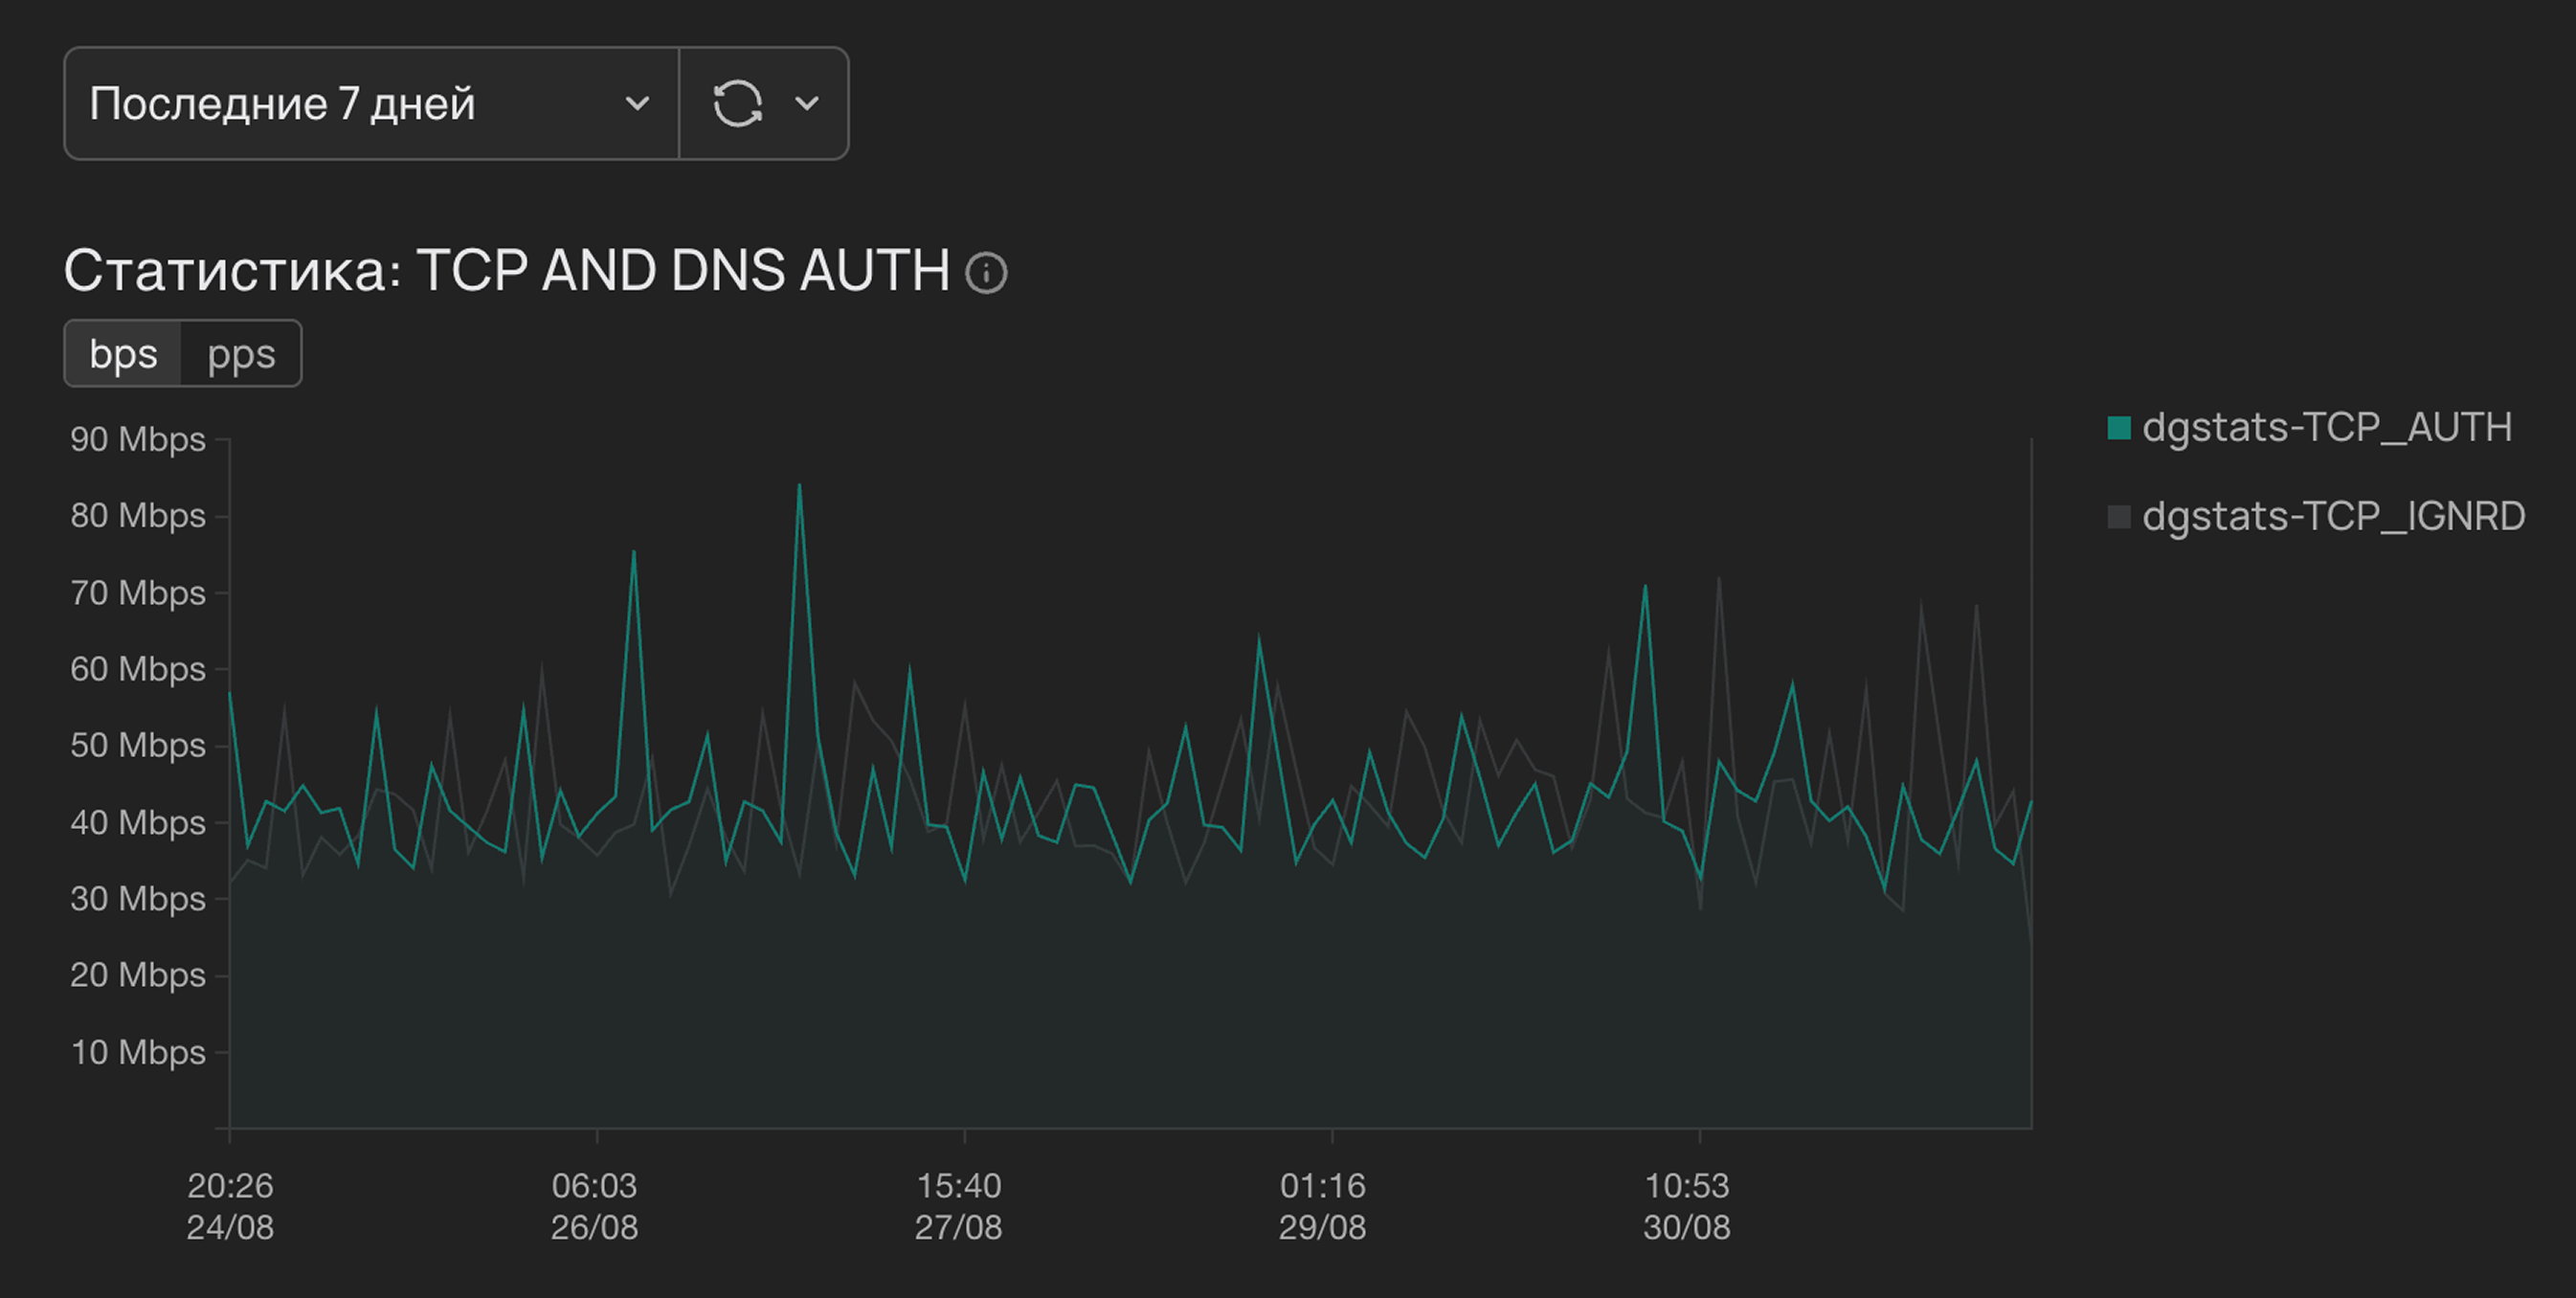
По умолчанию график строится за последние 7 дней. Чтобы изменить временной диапазон, нажмите Последние 7 дней и выберите нужный период.
Чтобы график обновлялся сам, нажмите 🔄 рядом с выбором периода и выберите частоту: выключена, 10/30 секунд, 5/10/15/30 минут или 1 час.
Справа находится легенда с метками. Нажмите на метку, чтобы скрыть или показать её график.
Вместо графика отображается «Нет доступной статистики», что это значит?
Это значит, что за выбранный период по выбранной группе правил нет данных.
Так бывает в двух случаях:
-
У правил нет меток.
Проверьте таблицу правил: если в столбце
Действиянет счётчиков с метками статистики, это ожидаемое поведение — системе просто нечего отображать на графике. -
За выбранный период правила не срабатывали.
Правила защитного профиля фильтруют трафик во время атаки. Если за выбранный период фильтрация не применялась, данных для графика не будет. Попробуйте выбрать более длительный период.
Если проблема сохраняется, напишите в поддержку — поможем разобраться.
Цепочки
Здесь вы увидите дополнительные наборы правил, которые применяются к трафику в особых случаях. Фильтрация с использованием цепочки проходит так:
-
Пакет проходит через основной набор правил.
-
Одно из основных правил применяет к пакету действие
Перенаправление в <название цепочки>. -
В цепочке пакет проходит проверку через дополнительный набор правил.
-
Цепочка применяет к пакету нужное действие — пропускает, сбрасывает или отправляет на аутентификацию.
Например, в списке вы можете увидеть monitoring. Это служебная цепочка. На этапе подключения продукта мы проводим через неё весь ваш трафик, чтобы определить пороги детекции. После настройки защиты monitoring больше не используется.
Для выбранной цепочки вы можете посмотреть на графике, сколько трафика прошло через неё, а в таблице под графиком — сами правила, по которым система обрабатывает трафик. Как читать график и таблицу, смотрите выше в разделе Правила.
|
Если в профиле отображаются другие цепочки, значит, их настроили под особенности вашего ресурса. Назначение конкретной цепочки уточните в поддержке. |
Списки
Здесь вы найдёте списки IP-адресов и подсетей, для которых нужно применять особые правила фильтрации. В профиле могут быть:
-
дополнительные списки, которые наши инженеры создали под ваш ресурс.
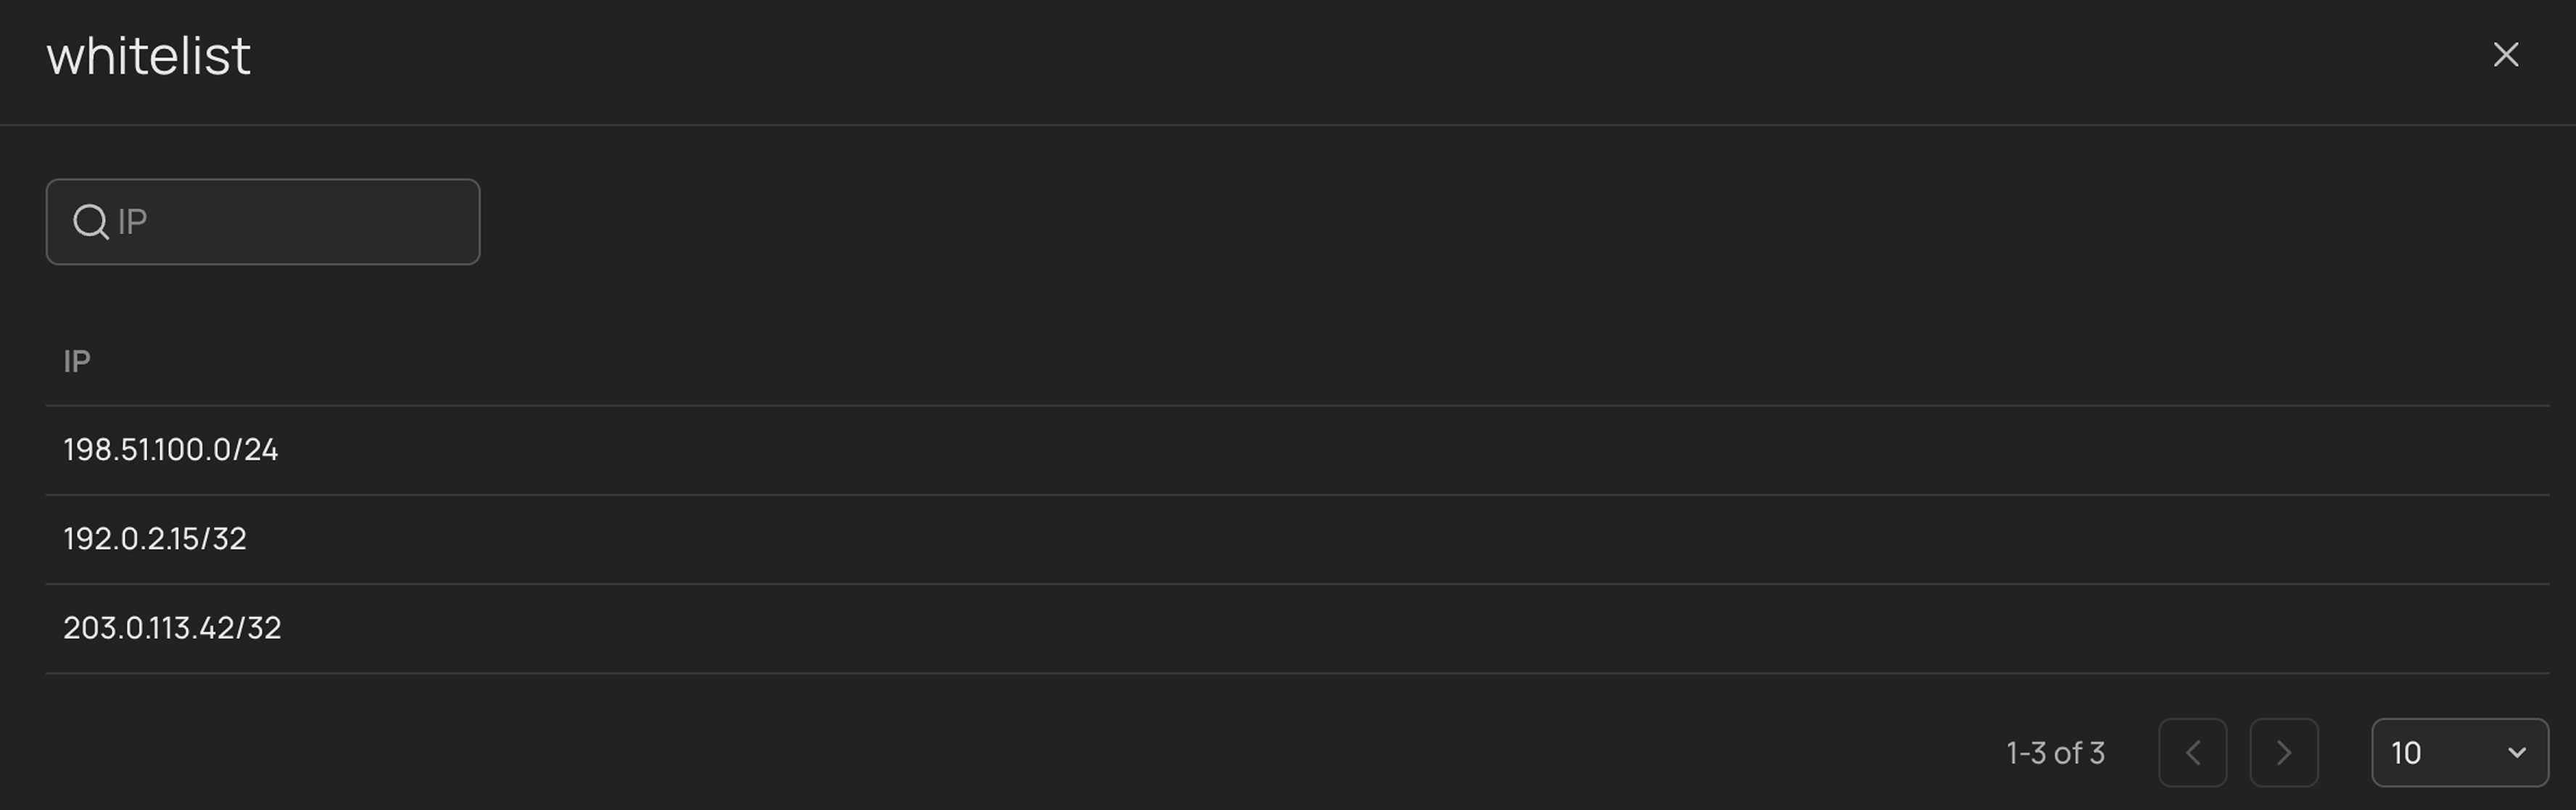
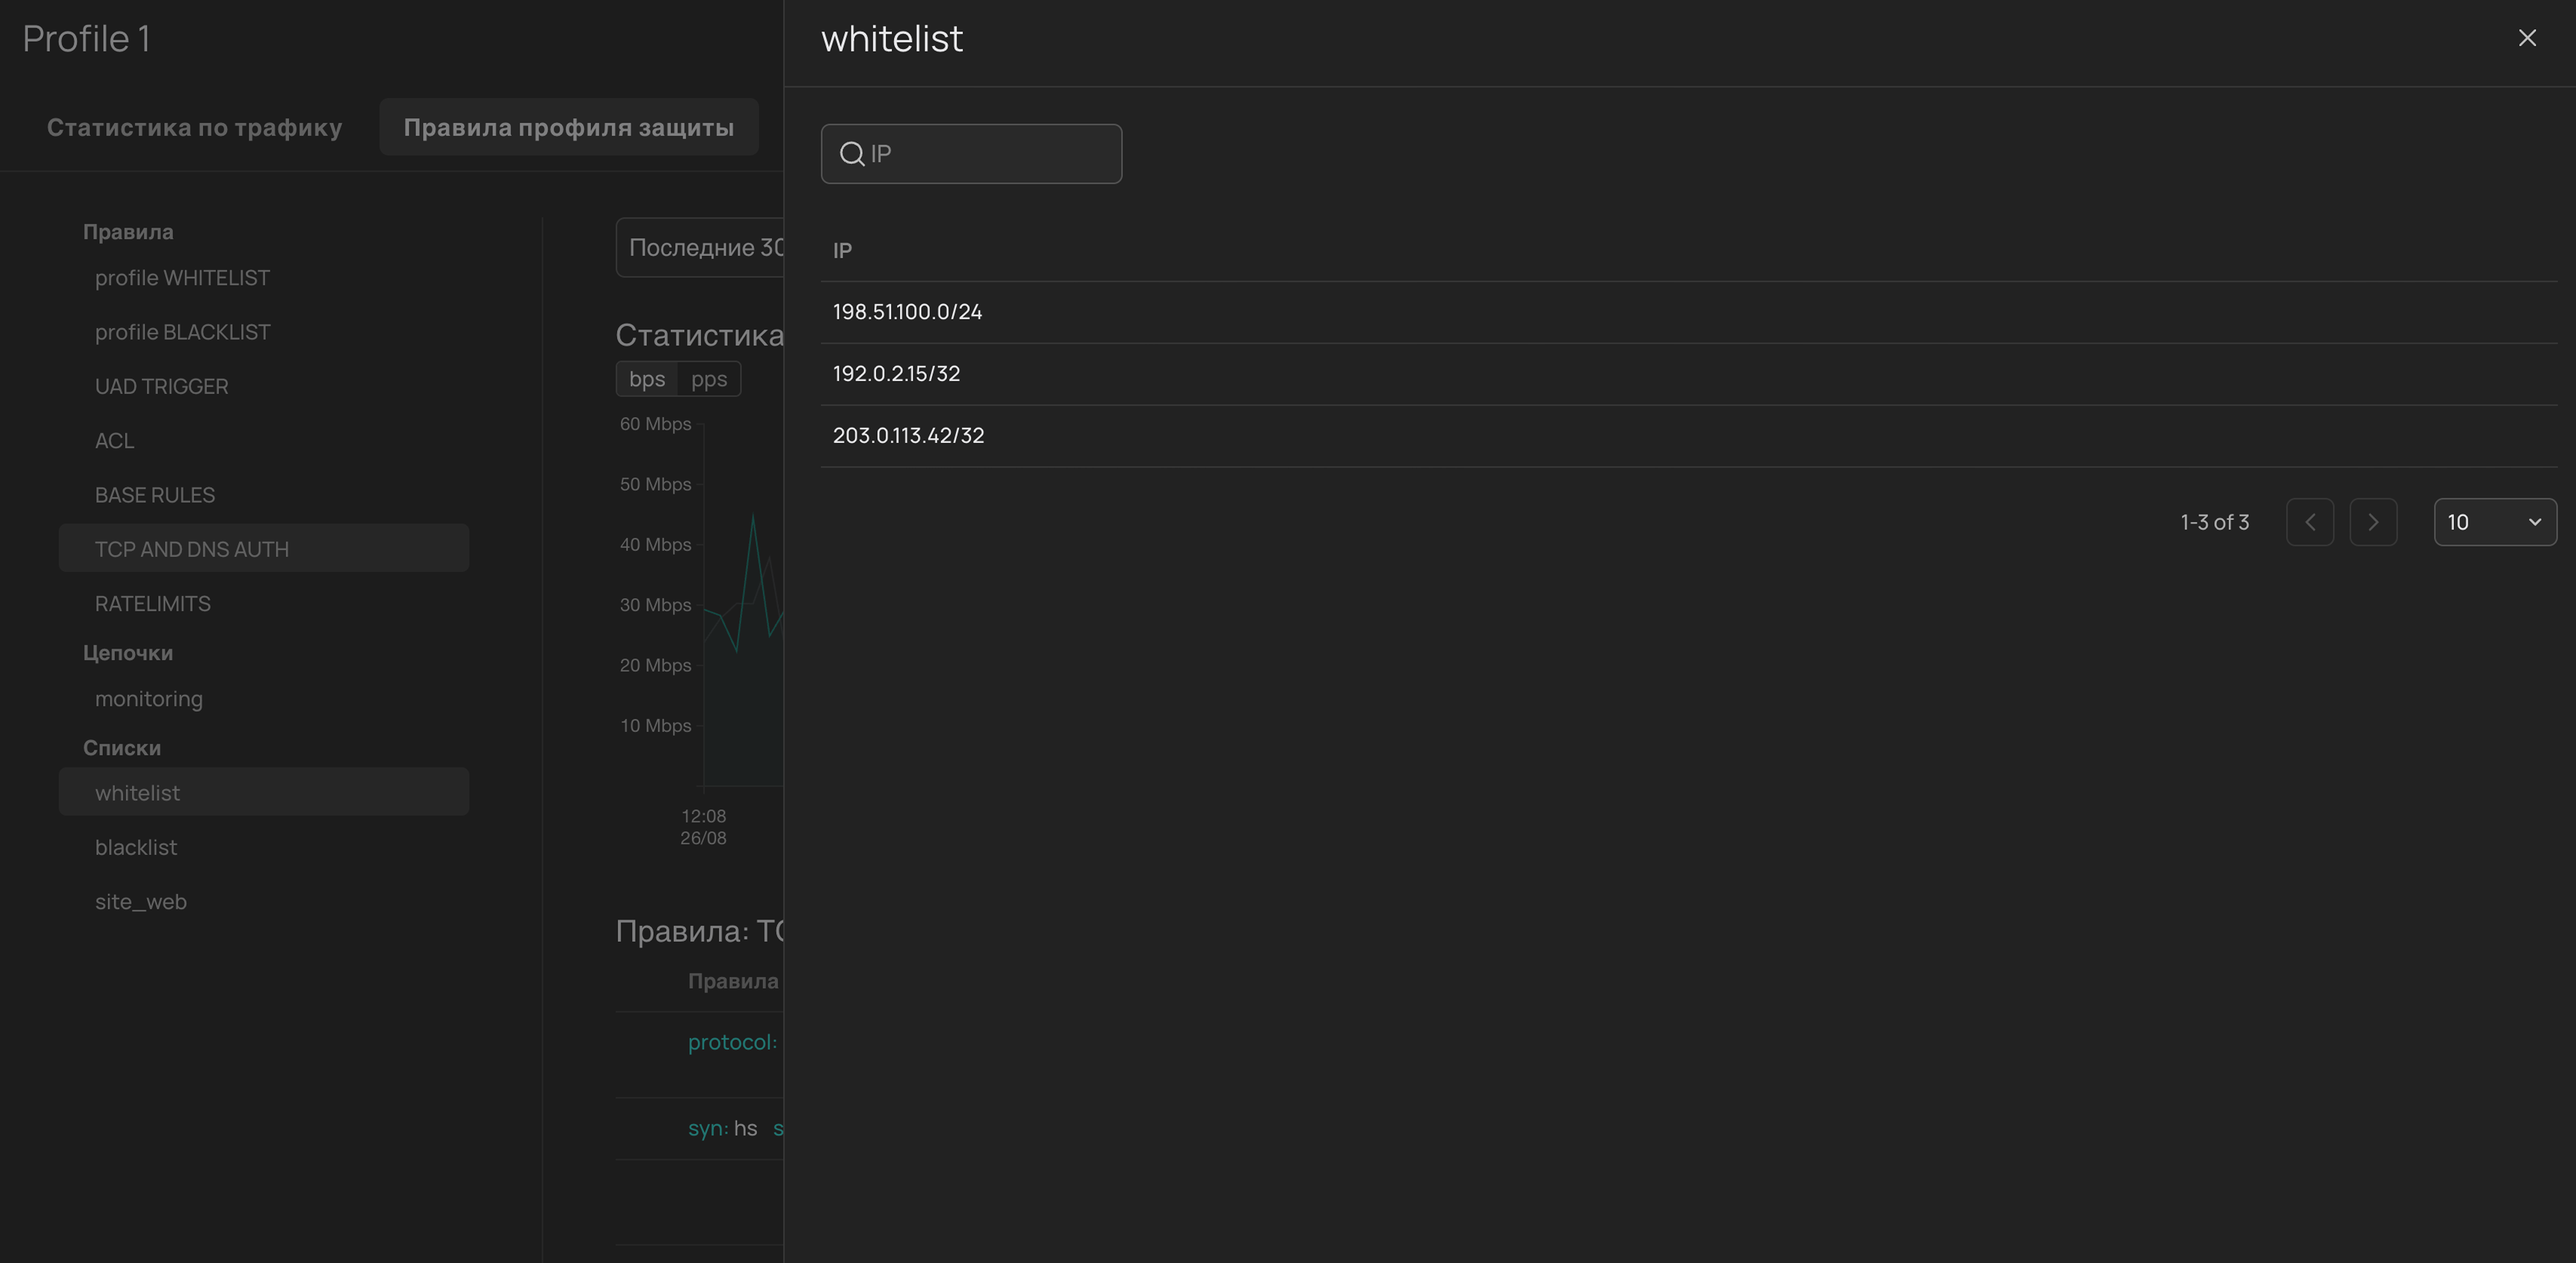
Сам по себе список ничего не делает с трафиком. Действие выполняет правило, которое ссылается на список как на условие. Например, есть правило, которое проверяет, находится ли источник трафика в белом списке; если да, то пропускает такой трафик к ресурсу.
По клику на название списка откроется таблица с его содержимым.